GlobalProtect: VPN دائم مع اختيار بوابة ذكي
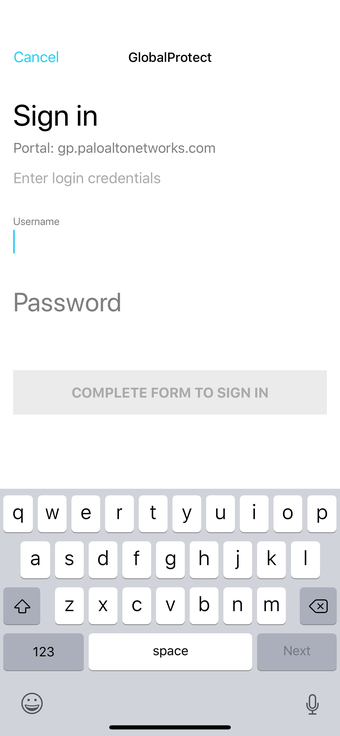
GlobalProtect، من Palo Alto Networks، يؤمن الوصول المحمول إلى الشبكات المؤسسية لموظفي الشركات ومديري تكنولوجيا المعلومات. يقوم التطبيق بإنشاء نفق VPN مشفر ويفرض السياسات المؤسسية على أجهزة iPhone، وغالبًا ما يتصل تلقائيًا من خلال iOS VPN On-Demand لتقليل تدخل المستخدم. تشمل القدرات الرئيسية نقل IPSec أو SSL، المصادقة البيومترية، فحوصات ملف معلومات المضيف، واختيار بوابة ذكية للأداء. يناسب العمال عن بُعد وفرق تكنولوجيا المعلومات الذين يحتاجون إلى الوصول المحمول المدفوع بالسياسات إلى التطبيقات الداخلية.
أفضل بديل موصى به
ما الذي تفعله التطبيق للوصول إلى المؤسسات عبر الهاتف المحمول
يمتد التطبيق لحماية جدار الحماية من الجيل التالي للمطور إلى iPhone و iPad، مما ينشئ نفقًا مشفرًا يعامل الجهاز كما لو كان على الشبكة الداخلية. يدعم الوصول عن بُعد VPN ووضع VPN على مستوى التطبيق ويستخدم نقل IPSec أو SSL. يمكن للمسؤولين فرض ضوابط قائمة على الهوية والجهاز بحيث تتلقى الموارد المؤسسية نفس معاملة السياسة كما هو الحال مع نقاط النهاية المحلية.
كيف يحافظ التطبيق على الاتصال المستمر والانتقائي
دعم VPN دائم التشغيل عبر iOS VPN عند الطلب واكتشاف البوابة التلقائي يبقي الجلسات نشطة دون الحاجة إلى تسجيل دخول المستخدم المتكرر. يقتصر تقسيم النفق المدفوع بالسياسة على حركة المرور المؤسسية، مما يحافظ على عرض النطاق الترددي للتطبيقات الشخصية. تتحكم المصادقة وفحوصات الصحة، بما في ذلك تسجيل الدخول البيومتري والتحقق من ملف معلومات المضيف، في الوصول بناءً على امتثال الجهاز بدلاً من التجاوزات اليدوية.
هل يمكن إدارة التطبيق من قبل تكنولوجيا المعلومات أثناء إعداد التكوين والسياسة
يتكامل التطبيق مع أنظمة إدارة الأجهزة المحمولة لتبسيط التكوين المؤسسي ويتزاوج مع جدار الحماية الخاص بالمطور لفرض السياسة المركزية. يدعم طرق المصادقة متعددة العوامل مثل RADIUS و SAML ويعمل على iPhone و iPad مع iOS 10.0 أو أحدث. عند تكوينه مركزيًا، يكون نموذج الاتصال شفافًا إلى حد كبير للمستخدمين النهائيين، مما يقلل من تدخلات مكتب المساعدة الروتينية.
ما مدى موثوقية تشغيل وقت التشغيل وما هي المشكلات التشغيلية التي تظهر
في عمليات النشر المؤسسية، يتم استقبال التطبيق بشكل جيد عمومًا لنموذج الاتصال "اضبط وانسَ" وسلوكه الشفاف بمجرد تكوينه. تسلط التقارير الضوء على حالات فشل إعادة الاتصال العرضية عند استيقاظ الأجهزة من النوم وبعض القيود على الواجهة مقارنةً بتطبيقات VPN الاستهلاكية. يجب على المسؤولين مراقبة سجلات الجلسات واختبار انتقالات الاستيقاظ/النوم خلال عمليات النشر التجريبية لاكتشاف أنماط إعادة الاتصال الخاصة بالبيئة قبل النشر الواسع.
من يجب أن يعتمد التطبيق وأين يكون أقل ملاءمة
بالنسبة للمؤسسات التي اعتمدت بالفعل بنية تحتية من Palo Alto، فإن التطبيق هو حل وصول متنقل عملي؛ يتطلب وجود بوابة مفعلة على جدار حماية Palo Alto الخاص بالمنظمة، مما يجعله أقل ملاءمة للمنظمات التي لا تملك تلك البنية التحتية. تستفيد فرق تكنولوجيا المعلومات التي تحتاج إلى وصول متنقل مفروض بالسياسات أكثر؛ قد تجد الفرق التي تبحث عن شبكات VPN بسيطة من فئة المستهلك أن نموذج التشغيل أكثر تعقيدًا. تستفيد عملية النشر من حوكمة يقودها قسم تكنولوجيا المعلومات.